

Безопасность сайта при веб-разработке — как защитить сайт и веб-приложение

Просмотров: 1167
Безопасность сайта начинается не после запуска, а на этапе проектирования. SSL-сертификат и свежая версия движка — это необходимый минимум, но не больше. Реальные риски могут быть в логике доступа, в коде, в библиотеках, которые вы подключили, или в том, как настроен сервер. Чем раньше об этом подумать, тем дешевле обойдётся защита. В этом материале разберем, какие бывают угрозы и что с ними делать.
Что такое безопасность веб-разработки
Безопасность сайта — это не пункт, который вычеркивают в конце работы. Это процесс, который тянется от первой страницы архитектуры до последнего дня мониторинга. Безопасный код, настройка серверов, контроль доступа, проверка сторонних библиотек — всё это звенья одной цепи.
Основные угрозы безопасности веб-приложений
Рассмотрим основные категории угроз, которые необходимо учитывать при разработке веб-приложения.
Нарушение контроля доступа
Уязвимость возникает, когда пользователь может залезть в чужие данные или сделать что-то, на что у него нет прав. Как это выглядит на практике — подставили другой ID заказа в ссылке — и уже видите чужой заказ.
Правило простое: проверять доступ всегда нужно на сервере. Скрыть кнопку на фронтенде бесполезно — злоумышленник посылает запрос напрямую.
Ошибки конфигурации
Распространенная проблема — режим отладки, оставленный включенным в рабочей среде, стандартные пароли административной панели, неиспользуемые сервисы или неверные права доступа к файлам. Такие недочеты раскрывают внутреннюю структуру системы или дают контроль над её модулями. Security Misconfiguration легко предотвратить, если проверка конфигураций станет частью регламента.
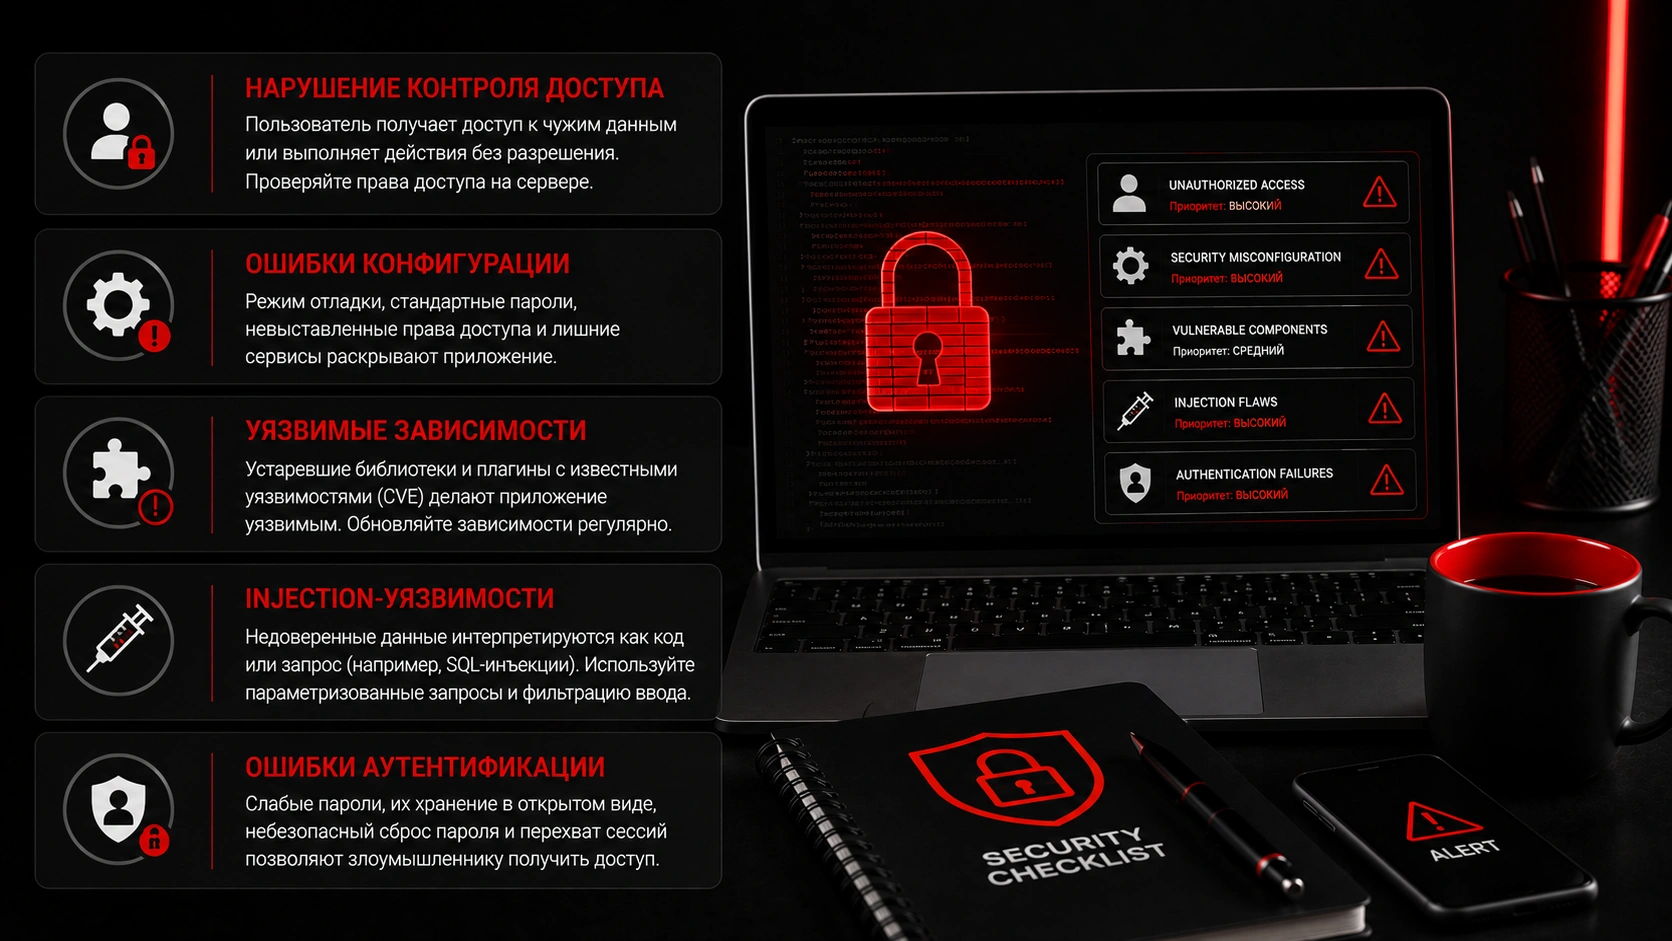
Уязвимые зависимости
Сейчас редко пишутся сайты с нуля — каждый проект собирается из сторонних библиотек и плагинов. Если в одном из таких популярных компонентов находят уязвимость (в базе её фиксируют как CVE), то все сайты, использующие старую версию, автоматически становятся уязвимыми. Поэтому правило простое: проверять и обновлять зависимости нужно регулярно.
Injection и ошибки аутентификации
Injection-уязвимость возникает, когда недоверенные пользовательские данные интерпретируются приложением как часть команды или запроса.Классика — SQL-инъекция: кто-то вводит любой текст в форму, и этот текст выполняется как код в базе данных. Последствия — от чтения всей базы до её удаления. Единственная защита — параметризованные запросы, которые всегда трактуют ввод как простую строку, а не как инструкцию.
Слабая аутентификация — это когда можно перебирать пароли сколько угодно, они хранятся в открытом виде или сброс пароля небезопасен. Сессии тоже зона риска: если её украли, злоумышленник заходит под чужим именем без пароля.
Защита пользовательских данных и учетных записей
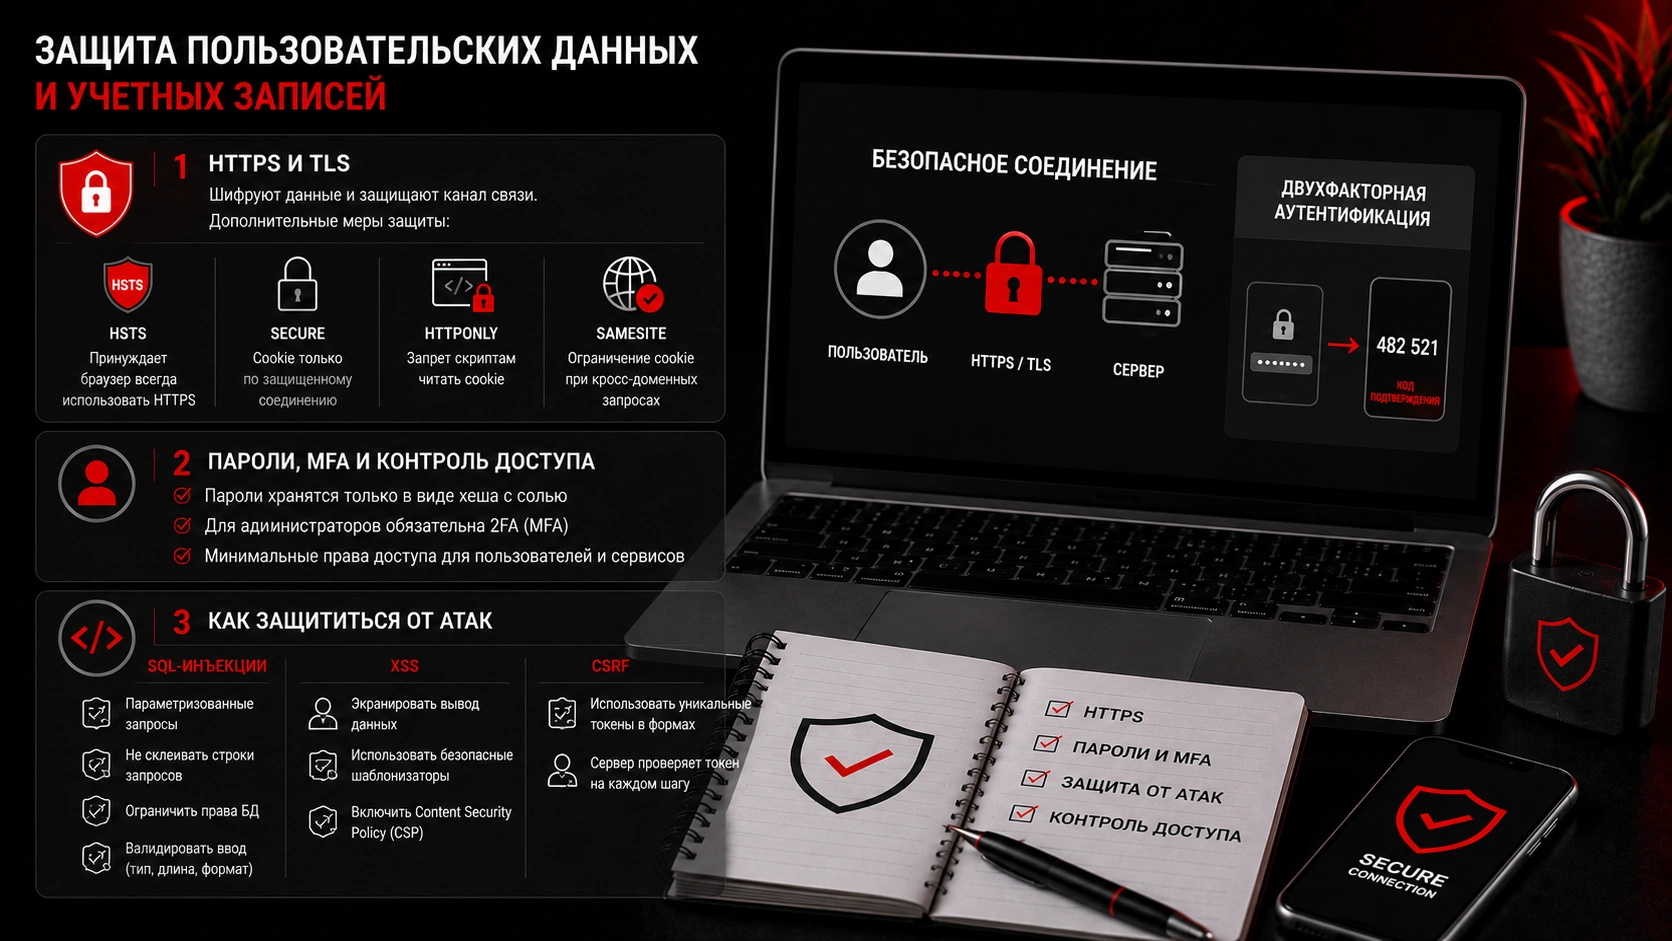
HTTPS и TLS
HTTPS — это защита канала, по которому идут данные. Перехватить их по пути не получится. Но если приложение само по себе уязвимое — SQL-инъекции, неправильные права, ошибки в логике — HTTPS тут не поможет. Злоумышленник просто получит ваши данные через тот же самый защищённый канал.
Для усиления защиты используются:
- HSTS — принуждает браузер всегда работать по HTTPS;
- Secure — передача cookie только по защищенному соединению;
- HttpOnly — запрет скриптам читать cookie, что усложняет кражу сессии;
- SameSite — ограничение отправки cookie при кросс-доменных запросах.
Пароли, MFA и контроль доступа
Пароли никогда не хранят в чистом виде. В базу сохраняют хеш — результат криптографического преобразования — с добавлением уникальной «соли» для каждой записи. Для администраторов обязательно включают двухфакторную аутентификацию.
Как защититься от SQL-инъекций и XSS
Для защиты от SQL-инъекций:
- использовать параметризованные запросы (Prepared Statements);
- не склеивать строки запросов в коде;
- ограничить права учетной записи базы данных;
- валидировать пользовательский ввод по типу, длине и формату.
Для защиты от XSS:
- экранировать вывод данных в HTML;
- применять безопасные шаблонизаторы;
- включать Content Security Policy — она не даёт выполняться посторонним скриптам.
А от CSRF (когда злоумышленник подделывает запрос от имени пользователя) спасают уникальные токены в формах, которые сервер проверяет на каждом шагу.
Безопасность API
API — интерфейс между фронтендом и бэкендом. Скрытая документация не защищает. Это ошибка: запросы к API можно увидеть и модифицировать в инструментах разработчика браузера.
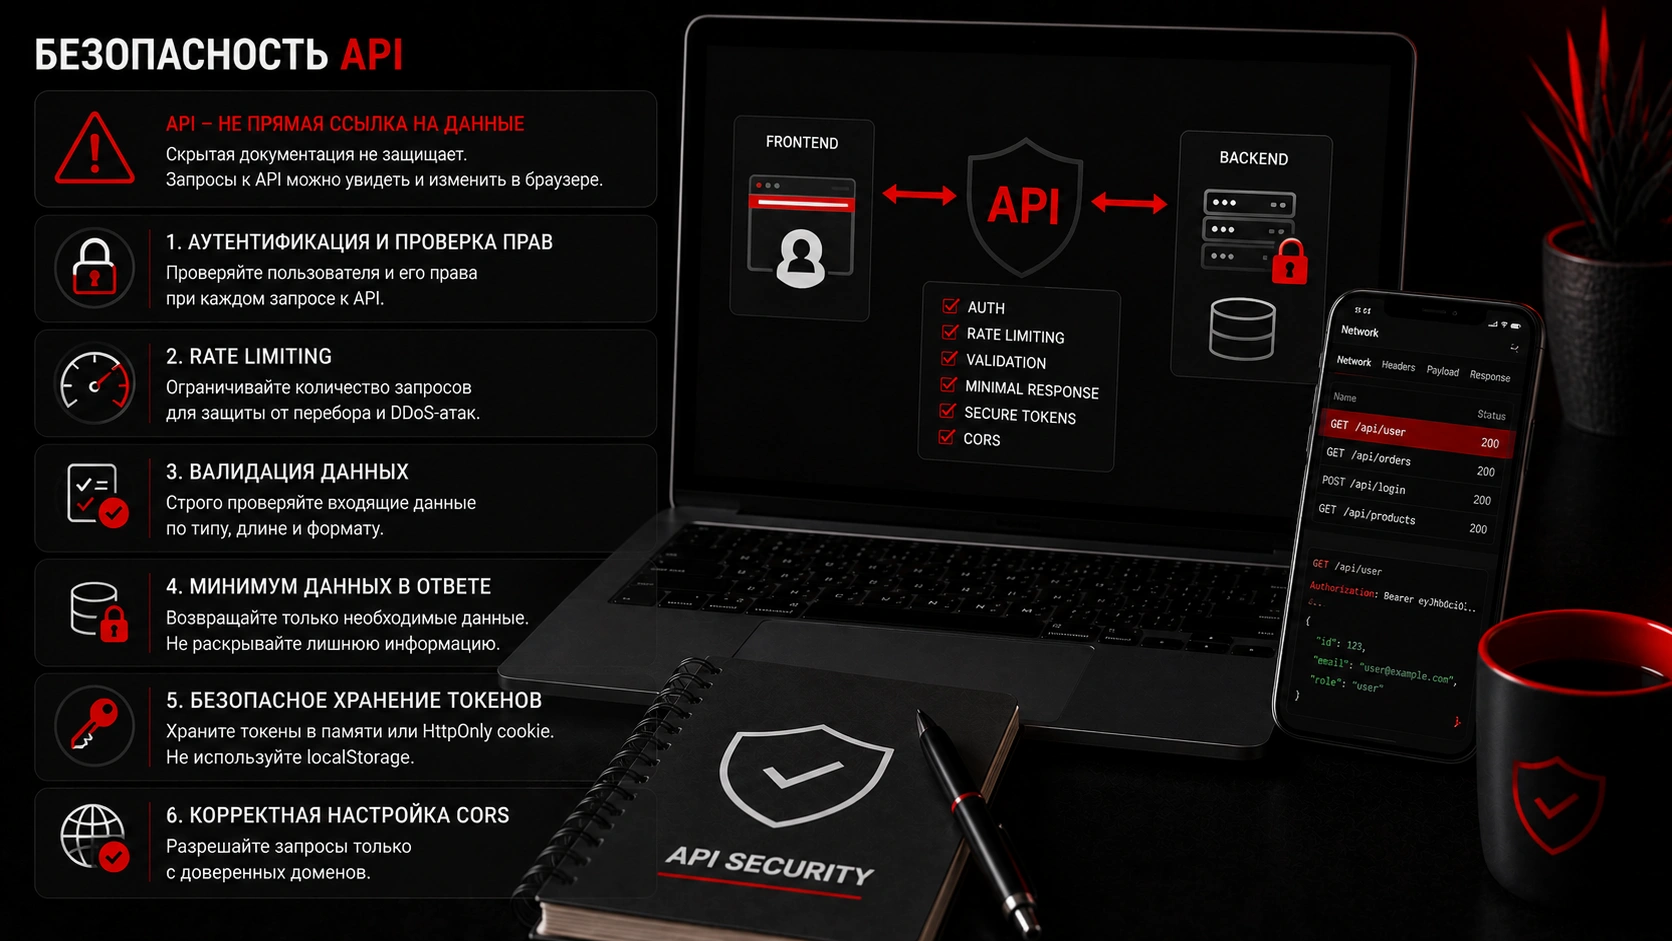
Защита API включает:
- аутентификацию и проверку прав при каждом запросе;
- rate limiting для ограничения массовых обращений;
- строгую валидацию входящих данных;
- выдачу только необходимых полей в ответах;
- безопасное хранение токенов (в памяти, а не в localStorage);
- корректную настройку CORS.
Безопасность библиотек и управление секретами
Приложение может использовать сотни сторонних библиотек. Каждая из них — потенциальная точка входа. Инструменты класса SCA автоматически сравнивают версии пакетов с базой известных уязвимостей. Устаревшие и неиспользуемые модули нужно обновлять или удалять, а версии фиксировать в lock-файлах.
Отдельная проблема — хранение секретов. Пароли, ключи, токены, доступы к облакам — всему этому не место в исходном коде или на публичных репозиториях. Их хранят в защищённых местах: специальных хранилищах, переменных окружения или в системах управления конфигурацией. Доступ к секретам ограничивается, а процесс ротации ключей автоматизируется. Скомпрометированный ключ должен отзываться немедленно.
Как проверяют безопасность сайта до запуска
Безопасность проверяют не в конце, а по ходу разработки. При каждом изменении кода автоматически запускаются тесты на уязвимости.
Существует три базовых подхода:
SAST — статический анализ исходного кода. Выявляет потенциальные уязвимости на раннем этапе, еще до сборки приложения.
DAST — динамическое тестирование работающего приложения. Имитирует атаки снаружи, не имея доступа к исходному коду.
SCA — анализ состава компонентов. Проверяет зависимости на известные CVE.
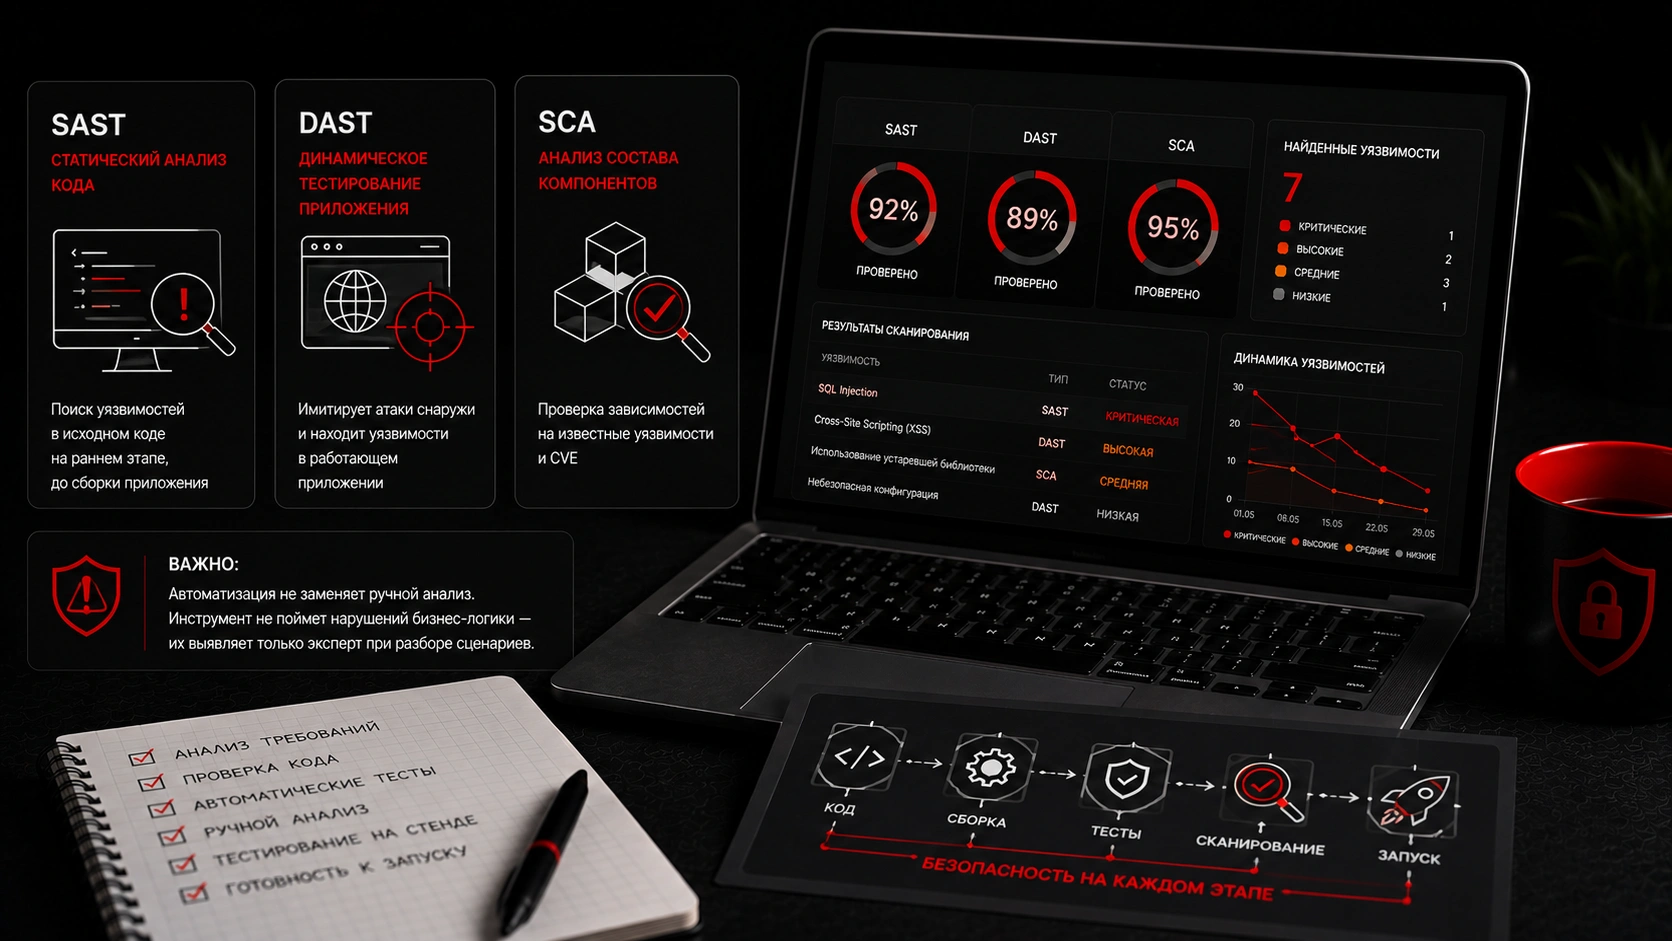
Автоматизация не заменяет ручной анализ. Инструмент не поймет, что клиенту компании нельзя видеть заказы других клиентов — это нарушение бизнес-логики, которое выявляется при разборе сценариев.
| Задача | Метод | Пример |
| Анализ кода | SAST | SonarQube |
| Проверка приложения | DAST | OWASP ZAP |
| Контроль зависимостей | SCA | Snyk |
| Фильтрация трафика | WAF | AWS WAF |
WAF и сканеры — это дополнительный уровень защиты. Они снижают риски массовых атак, но не исправляют ошибки архитектуры, слабые пароли или неверную логику авторизации.
Мониторинг и поддержка после запуска
Работа над безопасностью сайта не заканчивается релизом.
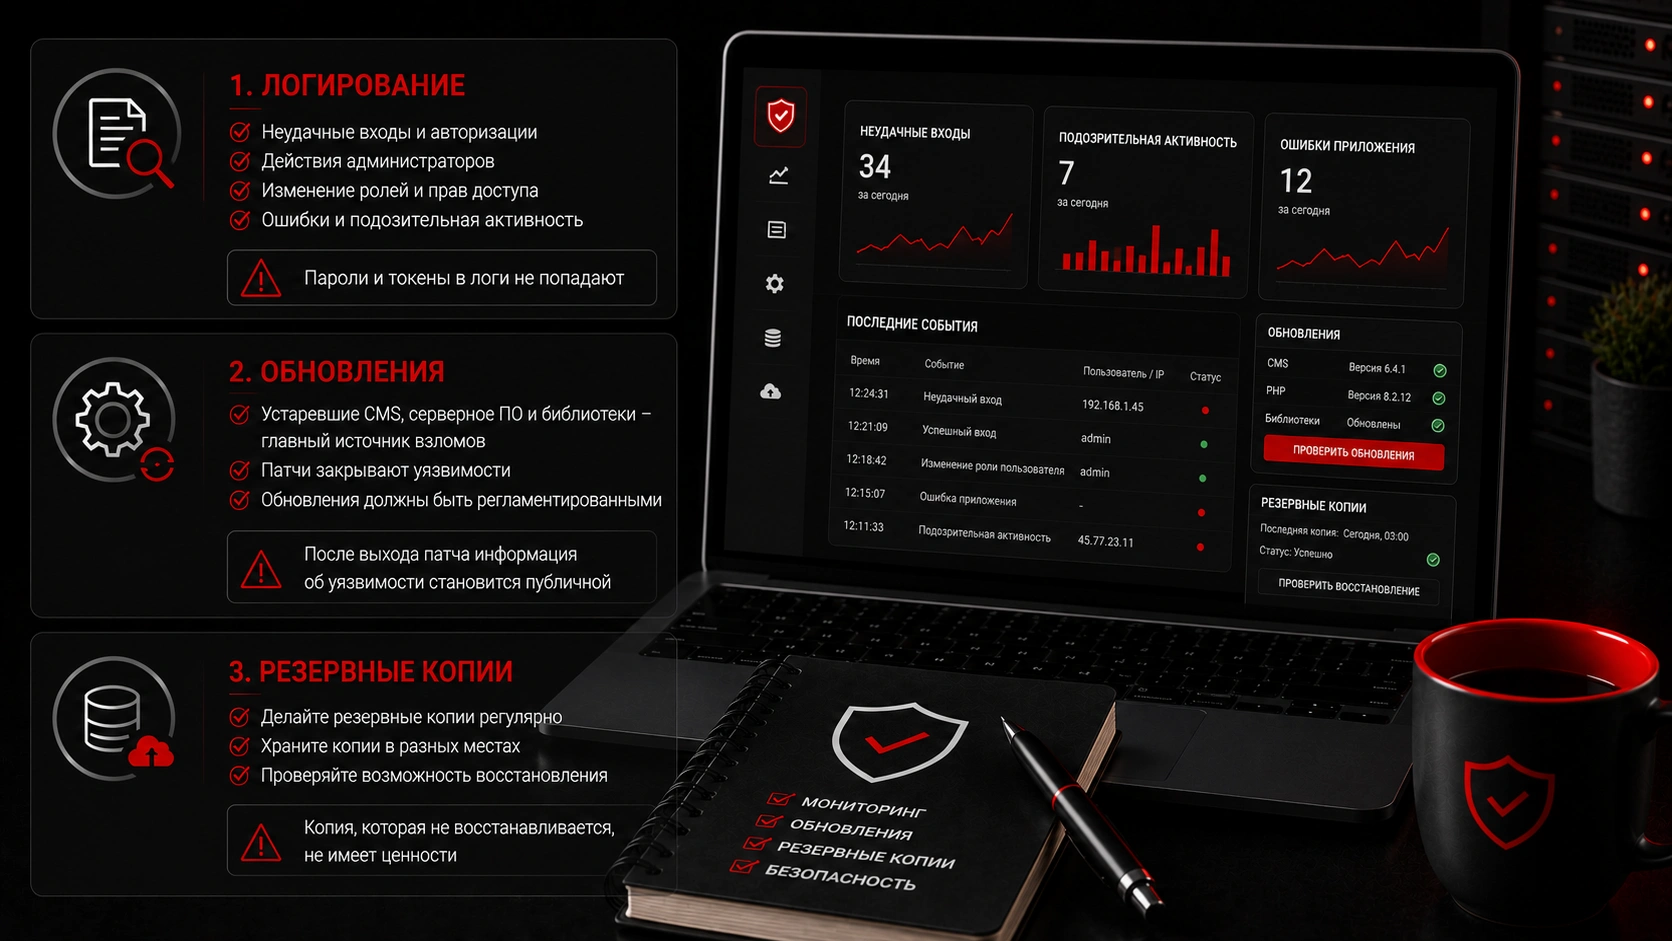
Логирование. Регистрировать необходимо неудачные входы, действия администраторов, изменение ролей, ошибки и подозрительную активность. Пароли и токены в логи не попадают.
Обновления. Устаревшие CMS, серверное ПО и библиотеки — главный источник автоматизированных взломов. Когда выходит патч, информация об уязвимости становится публичной. Обновление должно быть регламентированным.
Резервные копии. Важно не только делать резервные копии, но и проверять возможность восстановления. Копия, которая не восстанавливается, не имеет ценности.
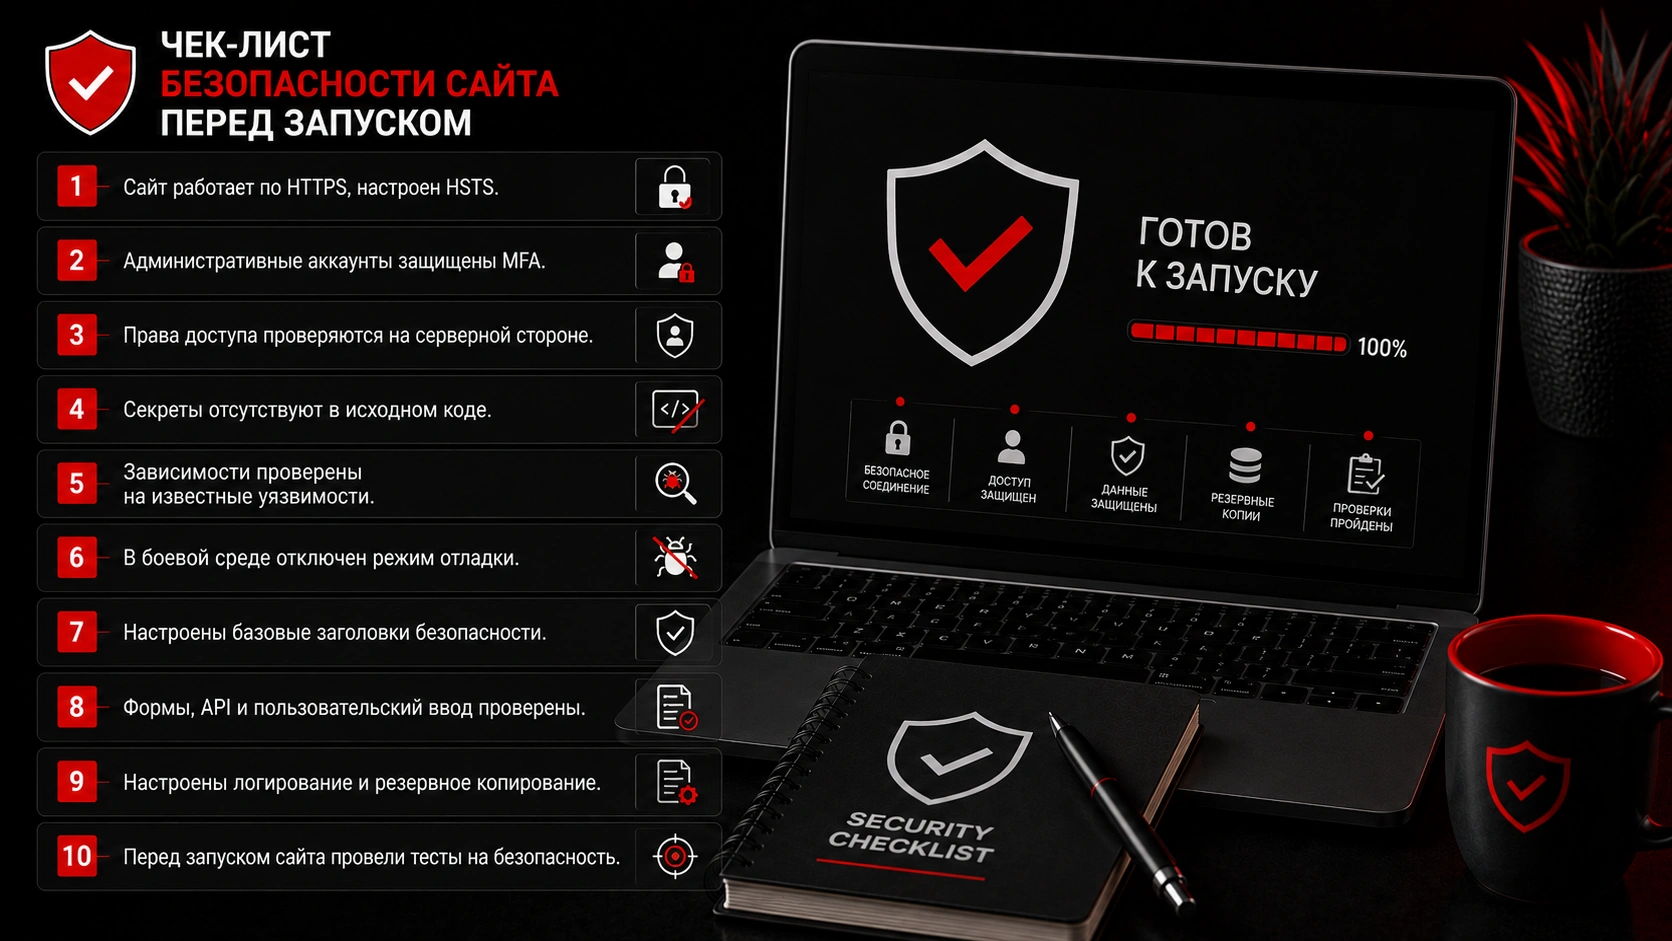
Чек-лист безопасности сайта перед запуском
- Сайт работает по HTTPS, настроен HSTS.
- Административные аккаунты защищены MFA.
- Права доступа проверяются на серверной стороне.
- Секреты отсутствуют в исходном коде.
- Зависимости проверены на известные уязвимости.
- В боевой среде отключен режим отладки.
- Настроены базовые заголовки безопасности.
- Формы, API и пользовательский ввод проверены.
- Настроены логирование и резервное копирование.
- Перед запуском сайта провели тесты на безопасность. .
Заключение
Безопасность сайта — это длинный путь. Архитектура, работа с данными, внешние библиотеки, мониторинг после запуска — из этого складывается реальный уровень защищенности проекта. Разовые проверки перед публикацией не заменяют системный подход.
При разработке веб-проектов в DS-ART требования к защите данных и кода учитываются уже на этапе проектирования и разработки сайта. Это позволяет выявлять потенциальные проблемы до запуска, а не бороться с последствиями на работающем сервисе.
 ;
Команда DS-ART


ТЕСТ-ДРАЙВ ДЛЯ ВАШЕЙ КОМПАНИИ
Получить бесплатно маркетинговую экспертизу Вашей компании в 3 шага:
Телефон:
8 (800) 300-78-08E-mail:
contact@ds-art.ru


